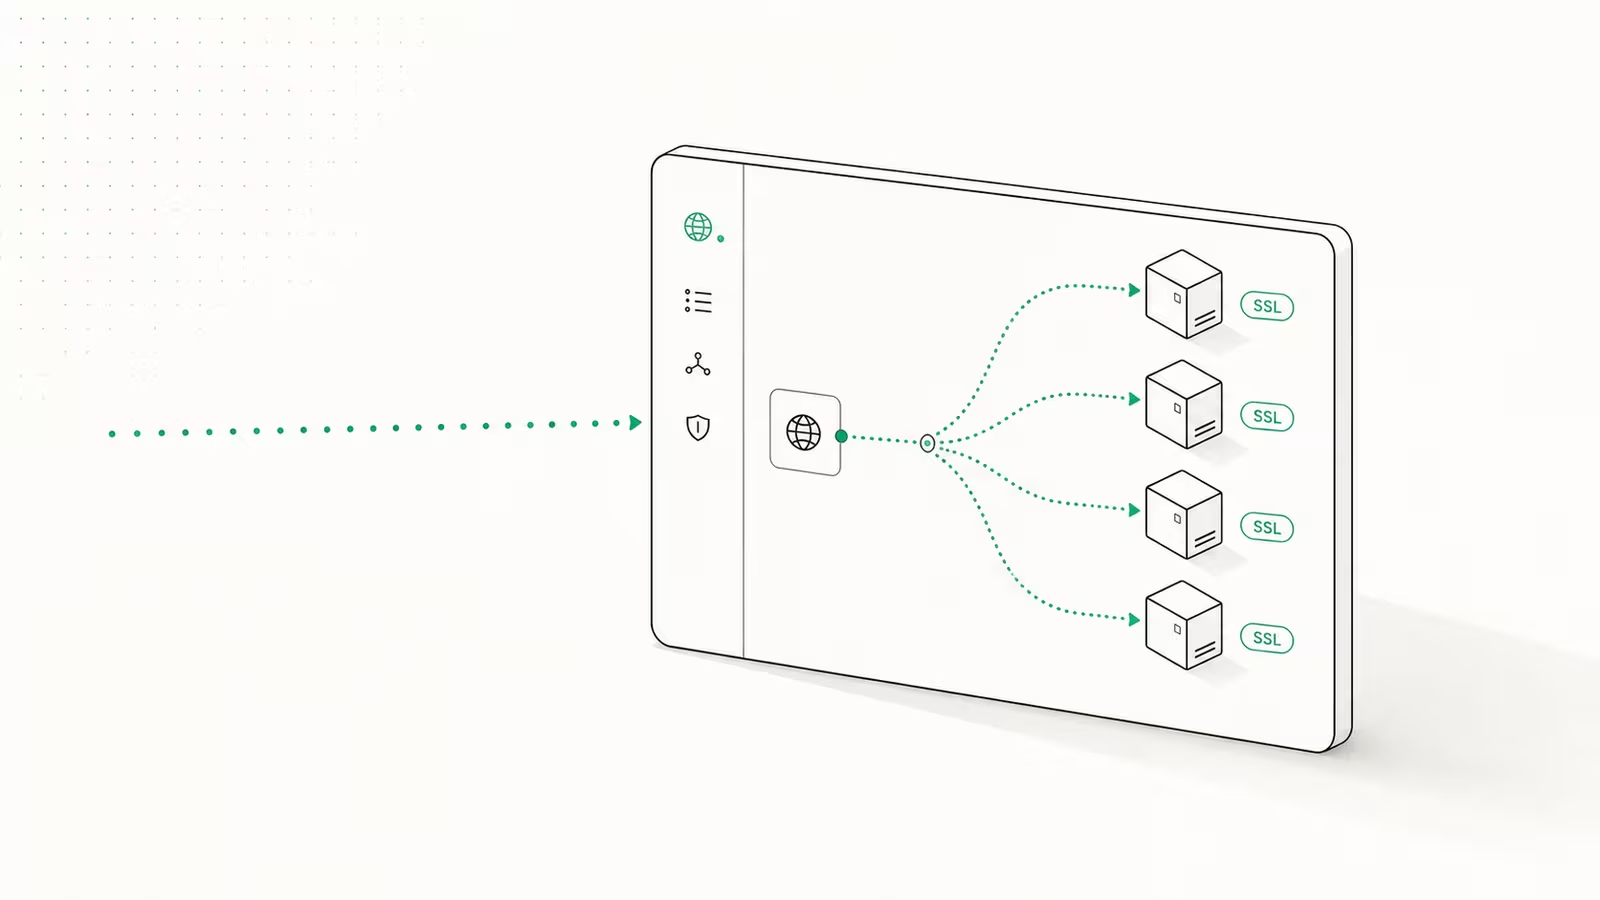
لاستضافة Vaultwarden ذاتيًا في 2026، تُشغِّل حاويته الخفيفة في Docker على VPS، وتربطها بـ localhost، وتضع أمامها وكيلًا عكسيًا (reverse proxy) مع HTTPS حتى تتحدث معه تطبيقات Bitwarden. هذه هي صورة المهمة بالكامل: حاوية صغيرة واحدة للخادم، وطبقة TLS يتولاها الوكيل، ونسخة احتياطية منضبطة لمجلد بيانات واحد. وإذا أُنجز الأمر بشكل صحيح، تحصل على مدير كلمات مرور يتحدث مع كل عميل رسمي من Bitwarden بينما يبقى خزنتك على عتاد تتحكم فيه أنت.
Vaultwarden هو إعادة تنفيذ غير رسمية لخادم Bitwarden مكتوبة بلغة Rust. وهو غير تابع لشركة Bitwarden, Inc.، لكنه يتحدث الواجهة البرمجية (API) نفسها، لذا تتصل به إضافات المتصفح وتطبيق سطح المكتب وتطبيقات الهاتف دون أي تعديل. ولأنه مبني للاستضافة الذاتية لا لنطاق المؤسسات، فإنه يعمل بجزء يسير من الموارد التي تحتاجها حزمة Bitwarden الرسمية ذاتية الاستضافة، ويفتح الميزات المميزة (رموز TOTP، والمرفقات، وتقارير الأمان) مجانًا. يغطي هذا الدليل إعدادًا آمنًا، لا مجرد إعداد يعمل، لأن مدير كلمات المرور هو أعلى الأشياء مخاطرةً التي ستستضيفها ذاتيًا على الإطلاق.
ما تحتاجه قبل أن تبدأ
Vaultwarden سهل التشغيل ولا يرحم مَن يُشغِّله باستهتار. قبل أن تلمس الحاوية، تحتاج إلى ثلاثة أشياء جاهزة: خادم، واسم، والقدرة على تقديم HTTPS.
- VPS صغير مع Docker. بصمة Vaultwarden ضئيلة، لذا لا تحتاج إلى جهاز كبير. إنّ VPS أساسيًا بذاكرة 1-2 GB من RAM هو بالفعل أكثر بكثير مما يستهلكه. ونوع الخوادم الصغيرة التي نُشغِّلها في WaseerHost مقابل بضعة دولارات شهريًا لديها متسع فائض. وإذا كان الجهاز جديدًا، فأحكِم إغلاقه أولًا؛ ويغطي دليلنا عن الساعة الأولى الآمنة لـ VPS جديد أساسيات SSH والجدار الناري والمستخدم المفترضة هنا.
- نطاق أو نطاق فرعي (مثل
vault.yourdomain.com) يشير إلى عنوان IP الخاص بالخادم. أنت بحاجة إلى اسم مضيف حقيقي بسبب النقطة التالية. - طريقة لتقديم HTTPS. هذا ليس اختياريًا. فواجهة Web Crypto API في المتصفح التي يعتمد عليها عملاء Bitwarden ترفض العمل عبر HTTP العادي على أي شيء غير localhost، لذا بدون TLS لن تعمل التطبيقات ببساطة.
شغِّل Vaultwarden باستخدام Docker Compose
يأتي Vaultwarden كصورة vaultwarden/server الرسمية على Docker Hub. ثبِّت وسم إصدار محدد بدلًا من latest حتى لا يفاجئك تحديث غير مراقَب أبدًا. القاعدة الوحيدة المهمة هنا: اربط الحاوية بـ 127.0.0.1، وليس أبدًا بـ 0.0.0.0. يتحدث Vaultwarden بروتوكول HTTP العادي داخليًا، وينبغي ألا يكون قابلًا للوصول إلا عبر الوكيل الخاص بك.
services:
  vaultwarden:
    image: vaultwarden/server:1.37.4
    restart: unless-stopped
    environment:
      DOMAIN: "https://vault.yourdomain.com"
      SIGNUPS_ALLOWED: "false"
      ADMIN_TOKEN: "<argon2-hash-goes-here>"
    volumes:
      - ./vw-data:/data
    ports:
      - "127.0.0.1:8080:80"
افتراضيًا، يخزِّن Vaultwarden كل شيء في قاعدة بيانات SQLite داخل /data (المربوطة هنا بـ ./vw-data)، وهو الخيار الصحيح لمثيل شخصي أو لفريق صغير؛ كما يدعم MySQL/MariaDB و PostgreSQL إن تجاوزت حجمه يومًا ما. اضبط SIGNUPS_ALLOWED على false منذ البداية، وأنشئ حسابك الخاص، وأبقِ التسجيل مغلقًا حتى لا يتمكن أي غريب من فتح حساب على خادمك.
ضعه خلف HTTPS بوكيل عكسي
لأن الحاوية تستمع على localhost فقط، فإن الوكيل العكسي هو ما يجعلها قابلة للوصول ومشفَّرة. و Caddy هو الخيار الأسهل لأنه يحصل على الشهادات ويجدِّدها تلقائيًا؛ فكتلة موقع من ثلاثة أسطر تشير بـ vault.yourdomain.com إلى 127.0.0.1:8080 تكفي للحصول على شهادة صالحة و TLS يعمل. ويشرح دليلنا عن Caddy كوكيل عكسي تلك الإعدادات وتجديد الشهادات بالكامل، ويمكن إنجاز المهمة نفسها باستخدام Nginx Proxy Manager أو Traefik إن كنت تُشغِّل أحدها بالفعل.
تفصيل واحد في الوكيل خاص بـ Vaultwarden: مرِّر عنوان IP الحقيقي للعميل (مثلًا بضبط ترويسة X-Real-IP)، لأن لوحة التحكم وأي قواعد fail2ban تحتاج إلى رؤية مَن يتصل فعليًا بدلًا من عنوان الوكيل نفسه. وإن كنت تفضِّل ألا تفتح أي منافذ واردة على الإطلاق، فبإمكان نفق Cloudflare أن يُتيح الخدمة دون منفذ عام، وهو ما يُستخدم أيضًا لإبقاء صفحة التحكم بعيدة عن الإنترنت المفتوح.
أحكِم إغلاق لوحة التحكم
يحتوي Vaultwarden على صفحة /admin مدمجة لإدارة المستخدمين والإعدادات، وهي أخطر سطح في عملية النشر بأكملها: فتسريب رمز المسؤول يكشف كل مستخدم. وفي 2026، الطريقة الصحيحة لحمايتها هي تجزئة Argon2id، لا رمز بنص صريح. ولِّد واحدة من حاوية مؤقتة قبل أن تعمل الحزمة أصلًا:
docker run --rm -it vaultwarden/server /vaultwarden hash
أدخِل كلمة مرور طويلة وفريدة عند المطالبة، ثم الصق سلسلة تجزئة PHC الناتجة في ADMIN_TOKEN. أنت تسجِّل الدخول إلى /admin بكلمة المرور الأصلية، لا بالتجزئة. تعامل معها كبيانات اعتماد ثمينة كجواهر التاج. ولأي شيء يتجاوز مثيلًا شخصيًا، ضع صفحة التحكم خلف حاجز ثانٍ أيضًا: قائمة سماح بعناوين IP عند الوكيل، أو مسار عبر VPN فقط بحيث لا تكون قابلة للوصول أبدًا من الإنترنت العام.
انسخ احتياطيًا المجلد الوحيد الذي يهم
استضافة مدير كلمات المرور ذاتيًا تعني أنك الآن مسؤول عن ألا تفقده. كل ما يحتاجه Vaultwarden موجود في مجلد vw-data ذاك: قاعدة بيانات SQLite، والمرفقات، ومفاتيح RSA، والإعدادات. انسخ المجلد بأكمله احتياطيًا وفق جدول زمني، واحفظ نسخة خارج الخادم، واختبر عملية الاستعادة قبل أن تثق بها، لأن النسخة الاحتياطية التي لم تستعدها قط هي مجرد تخمين. ويغطي دليلنا عن النسخ الاحتياطي لوحدات تخزين Docker روتين اللقطة-والنسخ الذي يناسب هذا تمامًا. ووضع الفشل الذي يجب أن تخشاه ليس اختراقًا؛ بل قرص صلب ميت ونسخة احتياطية لم يفحصها أحد قط.
هل ينبغي أن تستضيف Vaultwarden ذاتيًا؟ المقايضة الصادقة
تفوز الاستضافة الذاتية في التكلفة والملكية، وتخسر في مَن يتحمل المخاطرة. فمع Vaultwarden تكون الميزات المميزة مجانية ولا تغادر خزنتك خادمك أبدًا؛ ومع Bitwarden المُستضاف يتولى فريق من الخبراء وقت التشغيل والنسخ الاحتياطية والأمان نيابةً عنك. والجدول أدناه هو القرار الحقيقي، باستخدام أسعار Bitwarden المنشورة حاليًا.
| الخيار | التكلفة | مَن يستضيفه | الميزات المميزة | الأنسب لـ |
|---|---|---|---|---|
| Vaultwarden (مُستضاف ذاتيًا) | $0 برمجيات + VPS صغير (بضعة $/شهر) | أنت | الكل مفتوح، مجانًا | ملكية البيانات، المختبرات المنزلية، الفرق الصغيرة |
| Bitwarden Free | $0 | Bitwarden | محدودة | الاستخدام الشخصي بلا صيانة |
| Bitwarden Premium | $19.80/yr (~$1.65/mo) | Bitwarden | TOTP، تقارير، 1 GB مرفقات | الأفراد الذين يريدون استضافة + ميزات مميزة |
| Bitwarden Families | $47.88/yr (~$3.99/mo)، حتى 6 | Bitwarden | ميزات مميزة لـ 6 | العائلات التي تريدها مُدارة |
| Bitwarden Teams / Enterprise | $4 / $6 لكل مستخدم/شهر | Bitwarden | SSO، سياسات، امتثال | المؤسسات التي تحتاج إلى حوكمة |
المِرشح الصادق: استضِف Vaultwarden ذاتيًا إن كنت ستُبقي HTTPS صالحًا، وتنسخ المجلد احتياطيًا، وتحمي لوحة التحكم. وإن كنت تعلم أن انضباطك في النسخ الاحتياطي متذبذب أو أنك لا تحتمل تعطُّلك الخاص، فإن Bitwarden المُستضاف هو الخيار المسؤول، ولا عيب في ذلك. وأسوأ نتيجة هي خادم مُصان نصف صيانة يحمل كل كلمة مرور تمتلكها.
الأسئلة الشائعة
هل Vaultwarden آمن للاستضافة الذاتية؟
نعم، عند إعداده بشكل صحيح. فبيانات الخزنة مشفَّرة من طرف إلى طرف، لذا حتى على خادم تتحكم فيه تبقى المحتويات محمية بكلمة المرور الرئيسية الخاصة بك. المخاطر الحقيقية تشغيلية: تقديمه عبر HTTP، أو ترك /admin مكشوفًا، أو عدم وجود نسخة احتياطية مُختبَرة. أصلِح هذه الثلاثة، ويكون مثيل Vaultwarden مدير كلمات مرور متينًا.
هل Vaultwarden هو نفسه Bitwarden؟
لا. فـ Vaultwarden هو تنفيذ خادم مستقل وغير رسمي متوافق مع تطبيقات عملاء Bitwarden وواجهتها البرمجية. وهو ليس من صنع Bitwarden, Inc. أنت تستخدم تطبيقات Bitwarden الرسمية للمتصفح وسطح المكتب والهاتف، لكنك توجِّهها إلى خادمك الخاص بدلًا من سحابة Bitwarden.
هل أحتاج إلى نطاق و HTTPS لاستخدامه؟
عمليًا نعم. فعملاء Bitwarden يعتمدون على واجهة Web Crypto API في المتصفح، التي لا تعمل إلا عبر HTTPS (أو localhost). وهذا يعني اسم مضيف حقيقيًا وشهادة TLS، يوفِّرهما وكيل عكسي مثل Caddy تلقائيًا. أما HTTP العادي فسيترك التطبيقات عاجزة عن الاتصال.
هل يفتح Vaultwarden ميزات Bitwarden المميزة مجانًا؟
نعم. فالميزات المدفوعة في سحابة Bitwarden، مثل توليد TOTP، ومرفقات الملفات، وتقارير صحة الخزنة، متاحة دون تكلفة على مثيل Vaultwarden مُستضاف ذاتيًا. وهذا جزء كبير من سبب تشغيل الناس له.
كم من موارد الخادم يحتاج Vaultwarden؟
قليلًا جدًا. فهو مصمَّم كبديل خفيف لحزمة Bitwarden الرسمية ذاتية الاستضافة الثقيلة على الموارد، ويعمل بأريحية على VPS صغير بذاكرة 1-2 GB من RAM. ونادرًا ما يكون المعالج والذاكرة هما القيد؛ بل اهتمامك بالنسخ الاحتياطية و HTTPS هو القيد.
المصادر
- ويكي مشروع Vaultwarden (dani-garcia/vaultwarden): ماهية Vaultwarden، وتخزين SQLite الافتراضي، ومتطلب HTTPS/WebAuthn، وتجزئة رمز المسؤول.
- صورة Vaultwarden على Docker Hub: صورة
vaultwarden/serverالرسمية ووسوم الإصدارات المتاحة. - أسعار Bitwarden: الأسعار الحالية لخطط Free و Premium و Families و Teams و Enterprise المستخدمة في جدول المقارنة.
وقاص احمد وسیر
وقاص احمد وسیر مطوّر ومهندس أتمتة بخبرة تزيد على 8 سنوات في بناء أنظمة إنتاجية يستخدمها أكثر من 100 ألف شخص. يبني تطبيقات SaaS متعددة المستأجرين، وأتمتة بالذكاء الاصطناعي (n8n، تدفقات LLM، بوتات واتساب)، وبنية استضافة (WHM/cPanel، CloudLinux) — وهو صانع WaSphere وFlowMaticX وعلامة الاستضافة WaseerHost. أنجز أكثر من 100 مشروع لشركات صغيرة ومتوسطة ووكالات وشركات ناشئة ممولة.