

Sección
Cybersecurity
Cobertura a fondo de cybersecurity: benchmarks, lanzamientos y el análisis en profundidad que nos habría gustado tener.
Mostrando 9 de 17

Zero-day en Metabase (CVE-2026-72898): inyección SQL con CVSS 10.0 explotada de forma activa
CVE-2026-72898 es una inyección SQL sin autenticación con CVSS 10.0 en el endpoint de restablecimiento de contraseña de Metabase, explotada de forma activa para dar a los atacantes acceso de administrador. Actualiza a una versión con parche ahora o bloquea el endpoint.
 Waqas Ahmed Waseer7 min de lectura
ShinyHunters convirtió el consentimiento OAuth en una llave maestra: la oleada de brechas de Salesforce de 2026
En julio de 2026 Microsoft detalló cómo ShinyHunters vulneró cientos de tenants de Salesforce mediante phishing de consentimiento OAuth, no con contraseñas robadas. Así funcionó la campaña ShinyHunters Salesforce OAuth, a quién golpeó y cómo defender tu propio stack SaaS.
Waqas Ahmed Waseer6 min de lectura
SimpleHelp CVE-2026-48558: bypass de autenticación de máxima gravedad que despliega Djinn Stealer a través de MSP. Actualiza a 5.5.16 ya
SimpleHelp CVE-2026-48558 es un bypass de autenticación con CVSS 10.0 incluido en la lista KEV de CISA que ya está desplegando Djinn Stealer a través de MSP. Actualiza a 5.5.16 o 6.0 RC2 ya.
Waqas Ahmed Waseer7 min de lectura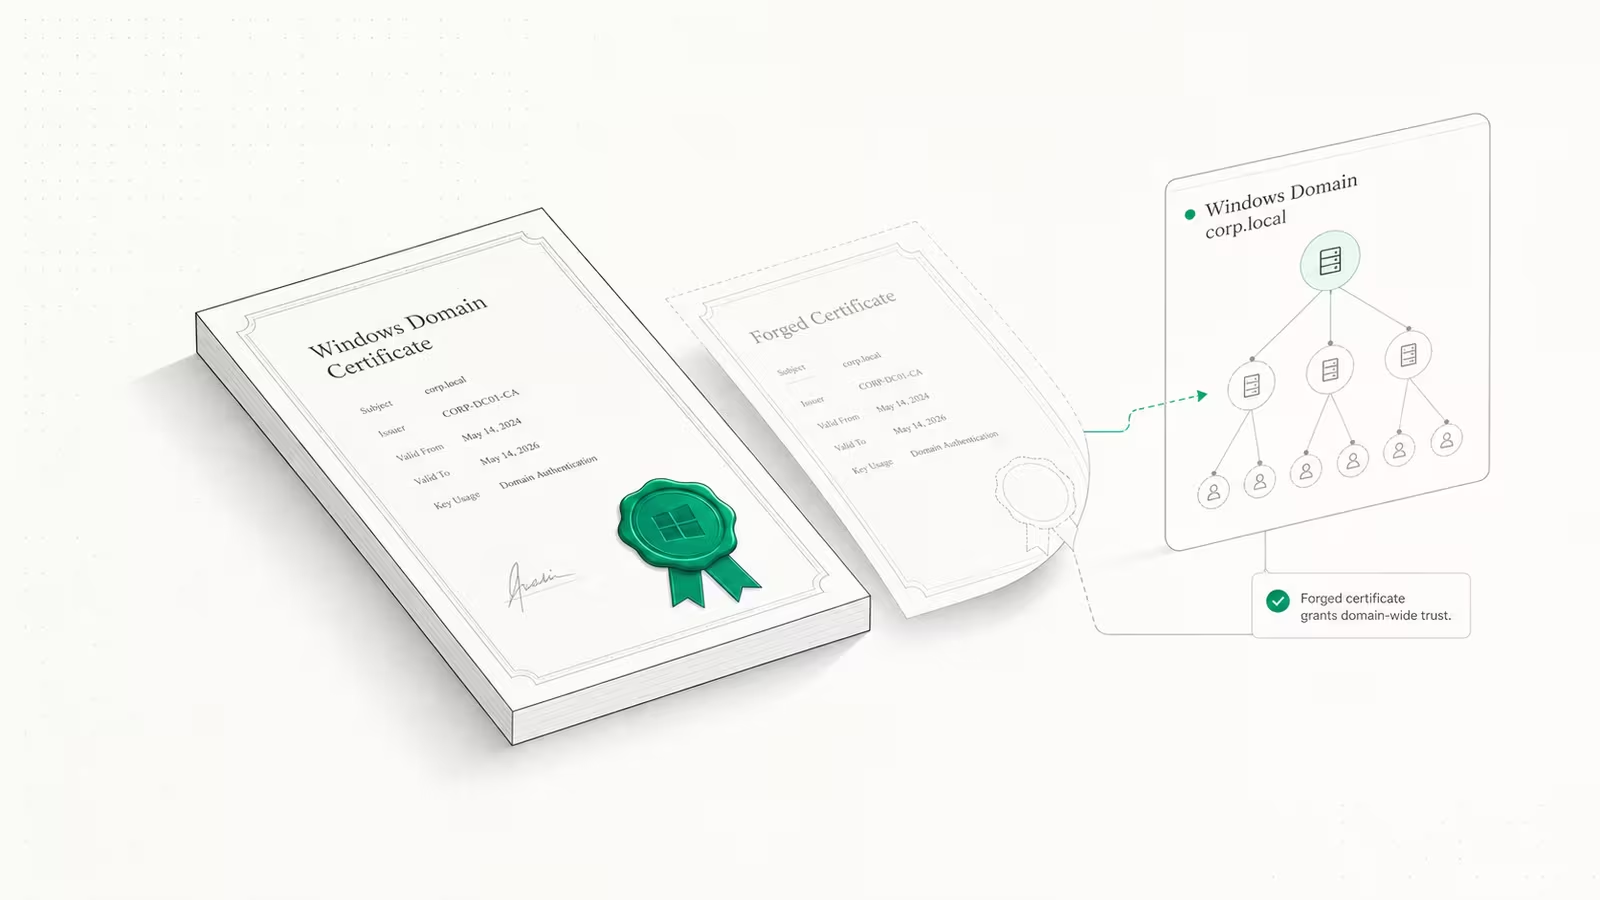
Certighost (CVE-2026-54121): el fallo de AD CS que permite a cualquier usuario del dominio apoderarse de él
Certighost (CVE-2026-54121) es un fallo crítico de AD CS, con CVSS 8.8, que permite a cualquier usuario del dominio con pocos privilegios suplantar a un Domain Controller y hacerse con todo el dominio. Corregido el 14 de julio; el 24 de julio se publicó un exploit funcional. Aplica el parche ya.
Waqas Ahmed Waseer7 min de lectura
wp2shell (CVE-2026-63030): un RCE previo a la autenticación en el núcleo de WordPress y qué hacer ahora
wp2shell (CVE-2026-63030 + CVE-2026-60137) es un RCE previo a la autenticación en el núcleo de WordPress, ya explotado de forma activa. Aquí tienes quién está afectado, cómo funciona la cadena de explotación, cómo aplicar el parche y cómo comprobar si tu servidor ya estaba comprometido.
Waqas Ahmed Waseer8 min de lectura
El nuevo RCE de Langflow (CVE-2026-10134) es un 10 perfecto: parchea ya y rota tus claves
CVE-2026-10134 es un RCE sin autenticación con CVSS 10.0 en Langflow (versiones 1.0.0 a 1.9.3) que permite a los atacantes leer todos los secretos del servidor. Aquí tienes el fallo, el patrón detrás de los RCE de Langflow en 2026 y cómo parchear.
Waqas Ahmed Waseer8 min de lectura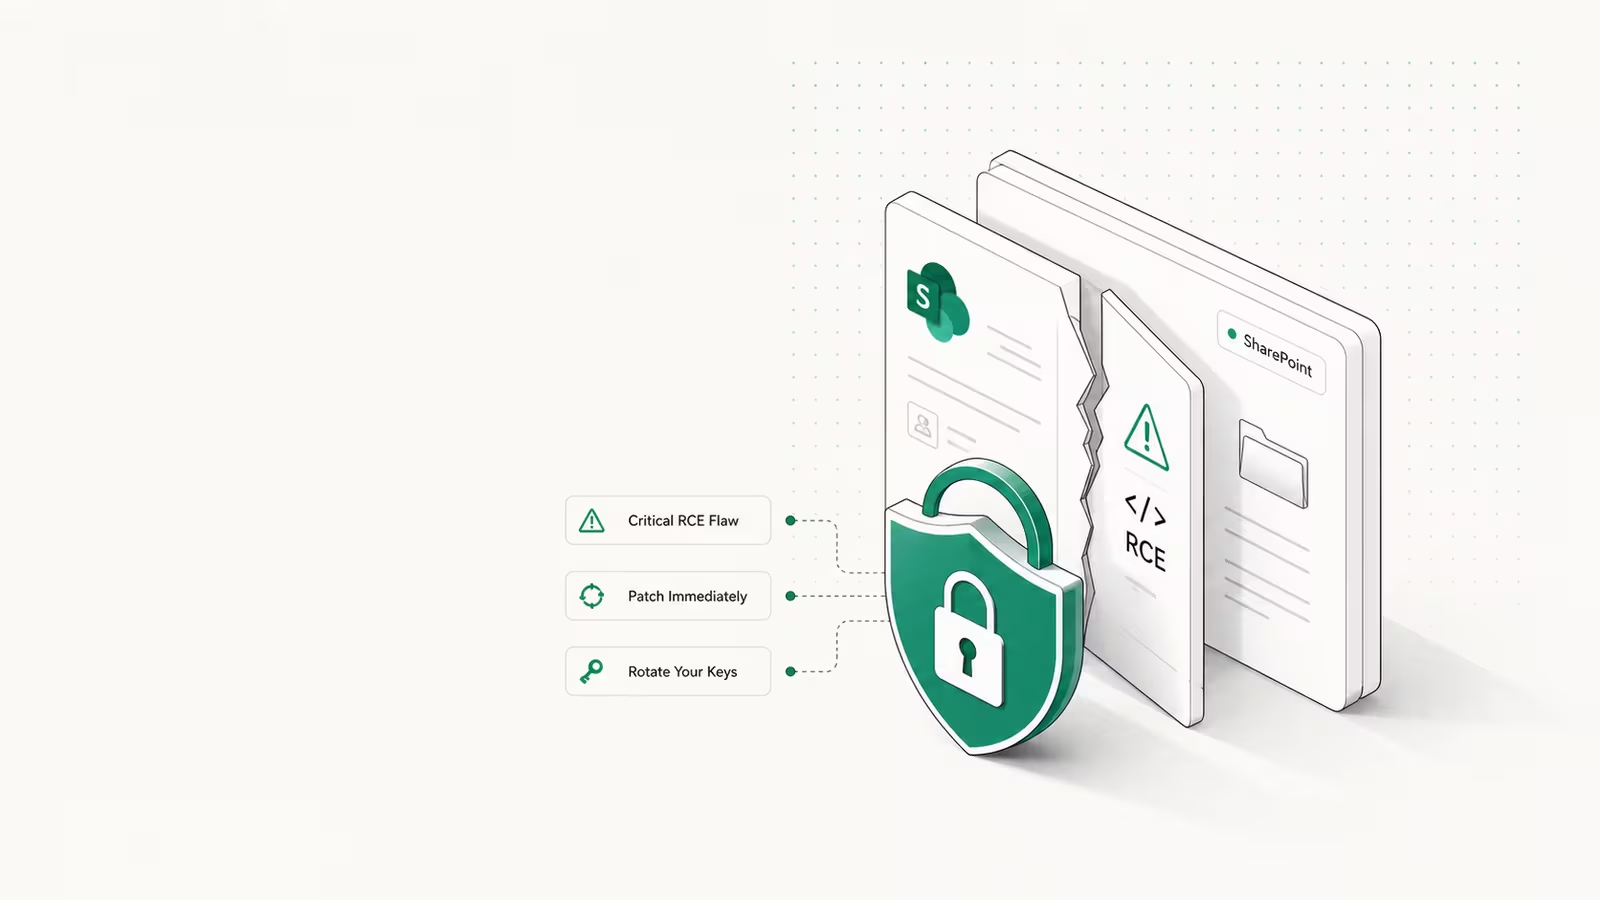
Zero-Day de SharePoint CVE-2026-58644: parchea ya y rota tus machine keys
CVE-2026-58644 de SharePoint es un zero-day de ejecución remota de código con CVSS 9.8 que ya se está explotando de forma activa. CISA dio a las agencias federales hasta el July 19, 2026 para parchear SharePoint Server on-premises, y rotar tus machine keys de IIS importa tanto como el propio parche.
Waqas Ahmed Waseer6 min de lectura
Adobe ColdFusion CVE-2026-48282: un fallo de severidad máxima (CVSS 10) ya bajo ataque — parchea ahora
CVE-2026-48282 es un fallo de path traversal con CVSS 10.0 en Adobe ColdFusion que permite a un atacante no autenticado ejecutar código a través de la red. Adobe lo parcheó el 30 de junio de 2026; ya se está explotando y figura en la lista KEV de CISA. Aquí te explicamos qué es y cómo responder.
Waqas Ahmed Waseer6 min de lectura
Januscape (CVE-2026-53359): un fallo de KVM de 16 años permite que las VM escapen del host
Januscape (CVE-2026-53359) es un use-after-free de 16 años en la MMU shadow de KVM de Linux que permite a una VM invitada escapar hacia el host en Intel y AMD. Así funciona el fallo, quién está expuesto y las versiones del kernel parcheadas que debes desplegar ya.
Waqas Ahmed Waseer7 min de lectura